
El mundo de las criptomonedas quedó conmocionado después de que Binance reconociera un ataque informático calificado como uno de los mayores robos de activos digitales de la historia. El episodio, que habría provocado pérdidas por US$6.300 millones, puso nuevamente en el centro de la investigación a los grupos de ciberdelincuencia vinculados con Corea del Norte y al hacker Park Jin Hyok.
Hyok es buscado por el FBI y acusado de participar en algunos de los ciberataques más importantes de las últimas décadas. Según las investigaciones estadounidenses, el programador trabaja para una estructura de espionaje y operaciones cibernéticas maliciosas vinculada al régimen de Kim Jong-un.
Aunque el FBI no lo identificó como participante directo en el ataque a Binance, su historial criminal y sus conexiones con organizaciones norcoreanas lo convierten en una figura central para comprender el funcionamiento de estas redes.

Qué se sabe sobre Park Jin Hyok y su vínculo con Corea del Norte
La información sobre la identidad de Park Jin Hyok es limitada. Las autoridades estadounidenses estiman que tiene entre 42 y 45 años y también lo identifican con otros nombres, como Jin Hyok Park, Pak Jin Hek y Pak Kwang Jin.
Según una denuncia presentada por el Departamento de Justicia de Estados Unidos en septiembre de 2018, Park trabajó durante más de una década en Chosun Expo Joint Venture, una empresa con oficinas en China y Corea del Norte.
Los fiscales estadounidenses describieron a esa compañía como una entidad pantalla vinculada al régimen norcoreano y relacionada con los organismos de inteligencia militar del país asiático.
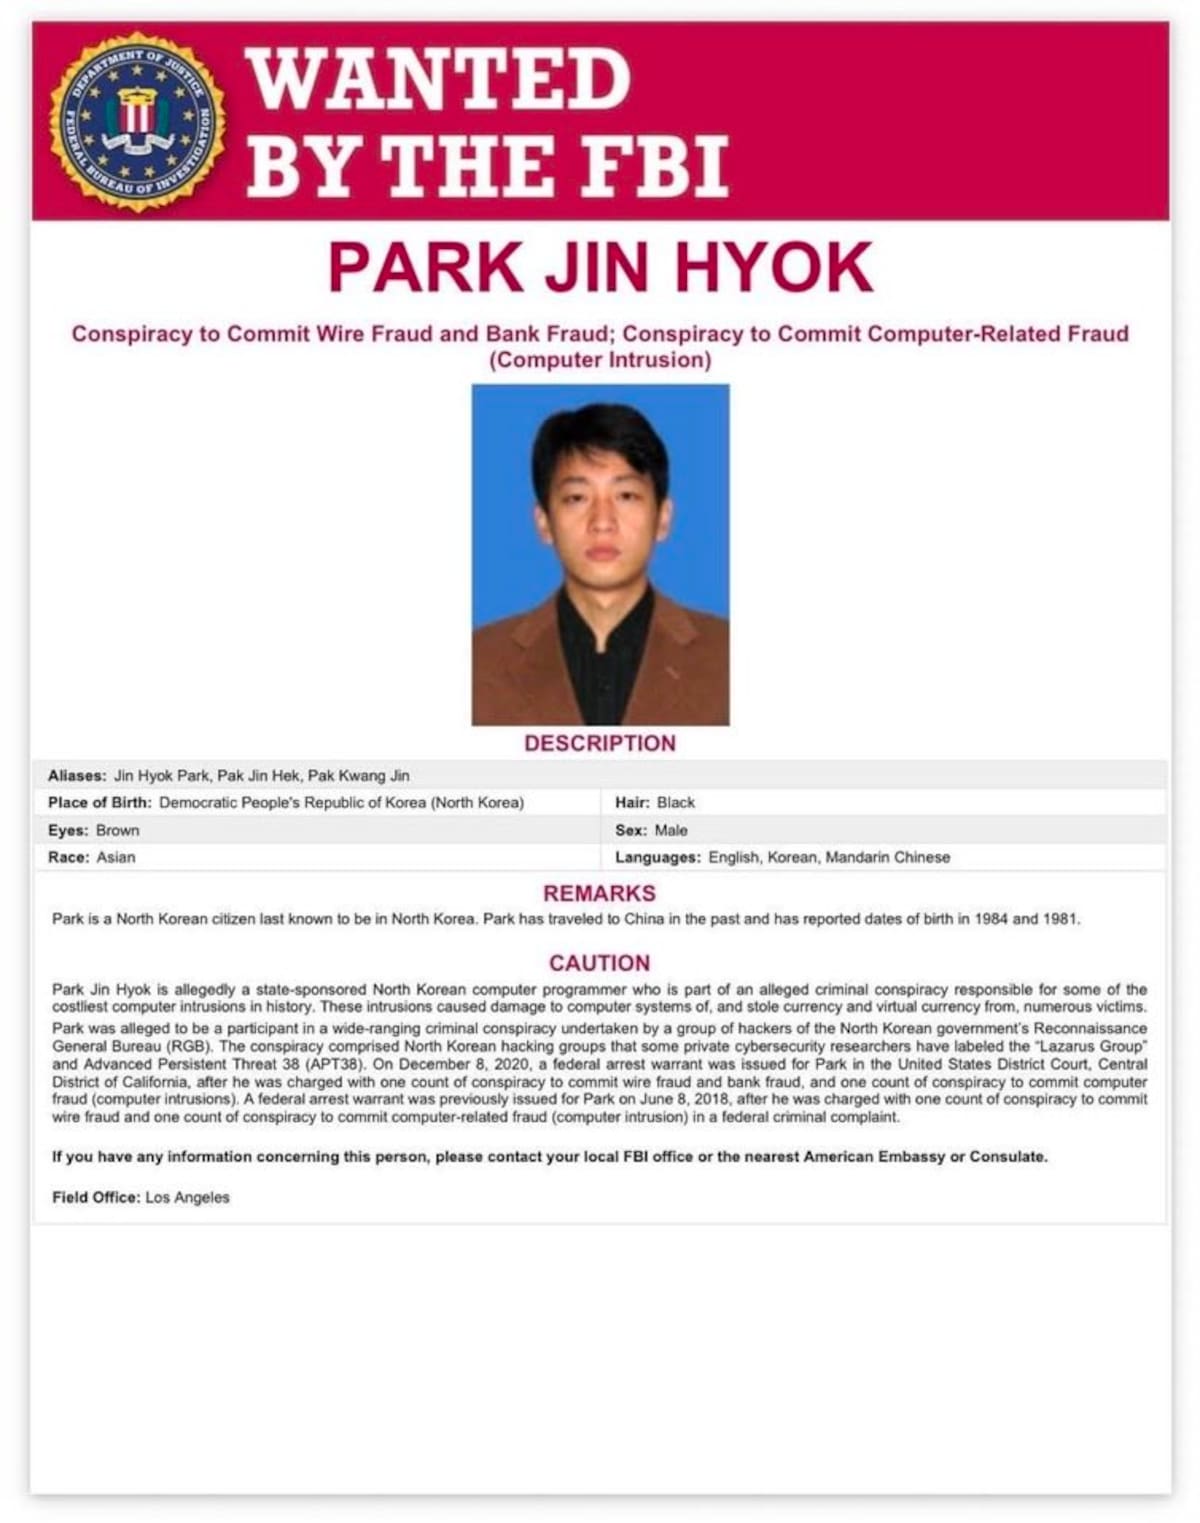
El FBI lo señala como un programador informático presuntamente patrocinado por el Estado y lo vincula con operaciones de espionaje, robo de información, extorsión y ataques contra instituciones financieras y empresas de distintos países.
De Sony a WannaCry: los ciberataques que marcaron su historial
Las investigaciones estadounidenses relacionaron a Park con tres episodios de alto impacto internacional: el ataque contra Sony Pictures en 2014, el robo al Banco Central de Bangladesh en 2016 y la propagación del ransomware WannaCry en 2017.
El primer caso ocurrió en medio de la polémica por la película The Interview, una comedia que representaba un intento de asesinato del líder norcoreano Kim Jong-un.
Los atacantes ingresaron a los sistemas de Sony Pictures, robaron información confidencial, filtraron películas inéditas y difundieron comunicaciones privadas de empleados y ejecutivos. También amenazaron a trabajadores y obligaron a la compañía a desconectar cerca de 8.000 computadoras. Pyongyang había cuestionado públicamente la producción cinematográfica y la calificó como una provocación de Estados Unidos.
Otro de los episodios investigados fue el robo de US$81 millones al Banco Central de Bangladesh. En 2015, los atacantes habrían utilizado identidades falsas para infiltrarse en los sistemas de la entidad. Después de meses de preparación, en enero de 2016 lograron acceder a la infraestructura conectada a la red interbancaria SWIFT y ordenaron transferencias fraudulentas.
En 2017 apareció WannaCry, un programa malicioso que infectó computadoras de todo el mundo y afectó, entre otros sistemas, al Servicio Nacional de Salud del Reino Unido.
En febrero de 2021, el Departamento de Justicia estadounidense amplió las acusaciones contra Park y otros dos ciudadanos norcoreanos, a quienes vinculó con una conspiración para robar y extorsionar más de US$1.300 millones en efectivo y criptomonedas.

Cómo Corea del Norte utiliza los ciberataques para financiar su programa armamentístico
Las operaciones atribuidas a los hackers norcoreanos no tienen únicamente objetivos de espionaje. Según las investigaciones internacionales, también forman parte de una estrategia para conseguir recursos económicos destinados a financiar al régimen de Kim Jong-un y su programa armamentístico.
En una alerta publicada el 31 de octubre, el FBI atribuyó la actividad relacionada con el ataque a Binance a actores norcoreanos identificados bajo el nombre de TraderTraitor. Sin embargo, la agencia no señaló a Park Jin Hyok como responsable directo de ese episodio.
Las autoridades utilizan denominaciones como Lazarus Group y APT38 para identificar distintas estructuras de ciberdelincuencia vinculadas con Corea del Norte y su Oficina General de Reconocimiento, el organismo de inteligencia militar del país.
De acuerdo con los informes internacionales, estas redes combinan espionaje, robo de activos digitales, extorsión y ataques informáticos contra empresas, bancos y organismos públicos.
El objetivo económico es una de las principales características de sus operaciones. Los robos de criptomonedas permiten obtener fondos mediante ataques que pueden ejecutarse a miles de kilómetros de distancia y que, en muchos casos, dificultan el rastreo de los responsables.
Así, el caso de Binance vuelve a poner el foco sobre una estructura de ciberdelincuencia que Estados Unidos vincula con el régimen norcoreano y que, desde hace más de una década, protagoniza algunos de los episodios más graves de la historia de la seguridad informática.