Germán Luis Kammerath, ex Secretario de Comunicaciones de la Nación y ex Intendente de la Ciudad de Córdoba (1999-2003), brindó su opinión en Reporte Asia sobre el crecimiento constante del cibercrimen en Argentina y la importancia del resguardo del patrimonio digital.
A continuación, reproducimos lo expresado en dicho artículo:
Bancos que pueden haber sido atacados sin comunicarlo, empresas paralizadas durante semanas y bases públicas con información sensible de millones de ciudadanos: la Argentina conoce algunos incidentes, pero todavía ignora la verdadera dimensión de su patrimonio digital comprometido.
Las guerras del siglo XXI no siempre comienzan con una declaración formal, una invasión territorial o el desplazamiento visible de tropas. A veces empiezan con una contraseña robada, una actualización contaminada, el acceso remoto de un proveedor o un correo electrónico abierto por la persona equivocada.

El primer disparo puede ser invisible. Sus consecuencias, no.
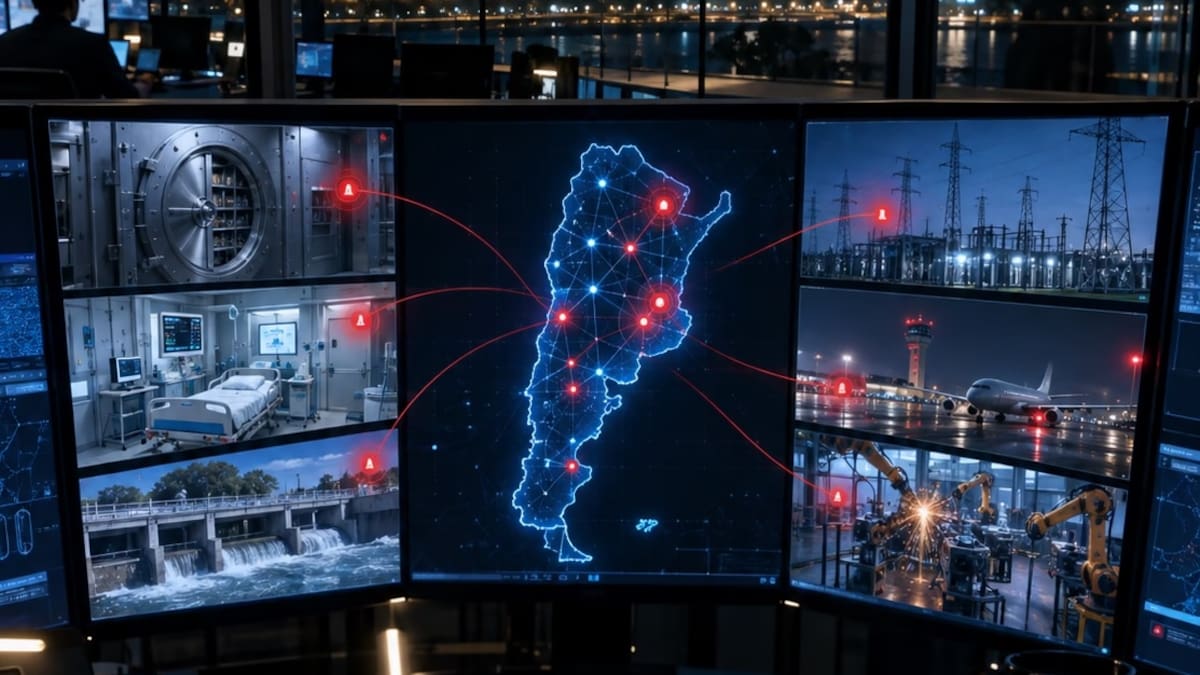
Una central eléctrica, un gasoducto, un banco, una planta de agua, un hospital, un aeropuerto, un satélite o una plataforma estatal pueden ser atacados desde miles de kilómetros de distancia. Los agresores pueden pertenecer a organizaciones criminales, grupos terroristas, servicios de inteligencia, ejércitos cibernéticos o estructuras que actúan bajo la protección de algún Estado.
En este nuevo campo de batalla, la Argentina enfrenta una pregunta tan elemental como incómoda: ¿quién le pondrá el cascabel al gato del cibercrimen?
¿Quién se atreverá a medir el problema? ¿Quién obligará a informar los incidentes? ¿Quién comprobará que los atacantes fueron expulsados? ¿Quién les explicará a los ciudadanos si su identidad, sus datos médicos o su información previsional se encuentran en manos de bandas criminales?
Las cifras que la Argentina no conoce
¿Cuántos bancos argentinos sufrieron intrusiones que nunca llegaron al conocimiento de sus clientes? ¿Cuántas empresas decidieron mantener un ataque en reserva para proteger su reputación? ¿Cuántas negociaron con los extorsionadores? ¿Cuántas pagaron un rescate? ¿Cuántas reanudaron su actividad sin determinar si el adversario conservaba una puerta de entrada?
La respuesta responsable es inquietante: no lo sabemos.
Argentina no dispone de un registro público, integral y actualizado que permita conocer cuántos incidentes afectaron a empresas, bancos y organismos estatales; cuánto tiempo permanecieron interrumpidos; qué información fue sustraída ni cuál fue el perjuicio económico acumulado.
Esto no significa que todos los ataques deban hacerse públicos inmediatamente. Durante una investigación es legítimo preservar evidencias, evitar la exposición de vulnerabilidades y proteger información sensible. Pero la confidencialidad inicial no debería convertirse en secreto permanente.
El silencio puede responder también a incentivos reputacionales. Una empresa teme perder clientes, contratos, valor bursátil o acceso al crédito. Un banco teme afectar la confianza de sus depositantes. Un organismo público procura evitar el costo político del incidente. El resultado es un sistema en el que cada víctima enfrenta su crisis de manera aislada y el país pierde la posibilidad de aprender colectivamente.
La ausencia de información no demuestra que los ataques sean pocos. Solo demuestra que los casos públicamente conocidos constituyen el piso del problema, no su dimensión completa.
Una operación internacional contra el grupo de ransomware Dispossessor permitió identificar al menos 43 empresas afectadas en distintos países, incluida la Argentina. Las propias autoridades señalaron que probablemente existían muchas más víctimas todavía desconocidas.
Cuando una empresa deja de facturar
¿Cuántas empresas argentinas permanecieron días o semanas sin poder emitir facturas, procesar pedidos, pagar salarios, despachar productos o administrar su producción? Tampoco existe una respuesta pública consolidada.
Con frecuencia, el problema se comunica como una «indisponibilidad temporal», una «interrupción técnica» o una «tarea de mantenimiento». Pero detrás de esas expresiones pueden existir sistemas cifrados, operaciones manuales, entregas demoradas, producción paralizada y equipos técnicos trabajando durante semanas para reconstruir la organización digital.
El costo de un ataque no se limita al rescate exigido. Incluye:
- Ventas y facturación interrumpidas.
- Producción detenida.
- Pedidos y entregas demorados.
- Mercadería inmovilizada.
- Horas extraordinarias.
- Contratación de especialistas de emergencia.
- Reconstrucción de servidores y estaciones de trabajo.
- Pérdida de información.
- Reclamos de clientes y proveedores.
- Sanciones regulatorias y litigios.
- Aumento del costo del seguro.
- Pérdida de contratos.
- Daño reputacional futuro.
Una empresa puede recuperar sus sistemas en quince días y continuar sufriendo las consecuencias financieras, comerciales y judiciales durante años.
Por eso, una de las métricas centrales no debería ser solamente cuántos ataques se produjeron. También debería medirse cuántas jornadas productivas se perdieron, cuánto demoró la recuperación, qué operaciones debieron ejecutarse manualmente y qué porcentaje de las organizaciones pudo reconstruir sus sistemas sin pagar a los delincuentes.
Los bancos y el dilema del silencio
El sistema financiero es uno de los objetivos más atractivos para el cibercrimen. Concentra dinero, identidades, operaciones, historiales y credenciales. También depende de una extensa cadena de proveedores tecnológicos, plataformas de pago, servicios de nube, telecomunicaciones y empresas vinculadas.
El Banco Central establece exigencias de seguridad, continuidad y gestión tecnológica para las entidades bajo su supervisión. Pero la información que recibe un regulador no necesariamente se transforma en una estadística pública que permita conocer la dimensión del riesgo sistémico. No sería responsable afirmar, sin pruebas, que determinados bancos ocultaron ataques. Tampoco lo sería concluir que no existieron simplemente porque no fueron publicados.
La pregunta adecuada es otra: ¿existe un mecanismo capaz de garantizar que todos los incidentes relevantes sean informados al regulador, investigados técnicamente y considerados en una evaluación conjunta del sistema financiero?
Un banco puede repeler miles de intentos sin que exista una afectación relevante. Pero también puede sufrir una intrusión silenciosa en la que el atacante permanezca dentro de su red, robe credenciales o examine sus sistemas sin interrumpir inmediatamente los servicios.
La madurez no se mide por la ausencia de comunicados públicos. Se mide por la capacidad de detectar, contener, investigar y recuperar.
El atacante puede marcharse y dejar las llaves
La expresión «virus dormido» simplifica un riesgo técnicamente real.
Los atacantes más sofisticados no siempre ingresan, cifran los sistemas y revelan su presencia. Pueden permanecer durante semanas o meses, estudiar la red, elevar sus privilegios, identificar las copias de seguridad y esperar el momento de mayor impacto.
Antes de retirarse, pueden dejar:
- Cuentas ocultas o usuarios privilegiados.
- Credenciales válidas robadas.
- Puertas traseras.
- Tareas programadas.
- Herramientas legítimas de acceso remoto.
- Aplicaciones maliciosamente autorizadas en la nube.
- Modificaciones en servidores y dispositivos de red.
- Configuraciones o firmware alterados.
- Mecanismos que permiten recuperar el acceso después de una restauración.
Por eso, volver a encender los sistemas no significa necesariamente haber expulsado al adversario. Si la empresa restaura sus servidores sin determinar cómo se produjo el ingreso, sin rotar las credenciales comprometidas y sin revisar identidades, aplicaciones, redes y proveedores, puede reconstruir sobre una infraestructura que continúa controlada parcialmente por el atacante.
La recuperación verdadera exige investigación forense, identificación del punto inicial de compromiso, búsqueda de mecanismos de persistencia, reconstrucción desde fuentes confiables y monitoreo reforzado.
Las recomendaciones oficiales de CERT.ar indican que, frente a ransomware, es necesario aislar los equipos, preservar evidencias, revisar registros y determinar la posible propagación. CERT.ar. La guía internacional de CISA agrega procedimientos de preparación, detección, respuesta y recuperación. CISA — StopRansomware.
¿Cuántos argentinos tienen sus datos en manos criminales?
Esta es la pregunta más sensible y tampoco admite una cifra rigurosa con la información pública disponible.
El ataque contra PAMI de agosto de 2023 afectó sistemas y prestaciones. Posteriormente, el grupo Rhysida se atribuyó la operación y divulgó muestras de información. Rhysida es una organización de ransomware como servicio que emplea mecanismos de doble extorsión: cifra los sistemas y amenaza con publicar los datos sustraídos. El grupo fue objeto de una advertencia conjunta de CISA, el FBI y el MS-ISAC. Alerta oficial sobre Rhysida.
Pero una afirmación publicada por delincuentes en la dark web no debe transformarse automáticamente en una cifra periodística. Los atacantes pueden exagerar el volumen sustraído para aumentar la presión. Solo una investigación forense puede determinar qué sistemas fueron comprometidos, qué archivos se extrajeron y a cuántas personas pertenecían.
El incidente de RENAPER de 2021 abrió otro interrogante sobre la protección de la identidad. Se difundieron datos personales y el Gobierno sostuvo entonces que no se había vulnerado directamente la base central, sino que se habían utilizado credenciales legítimas de un organismo conectado para realizar consultas indebidas. La distinción técnica es importante, pero no elimina el daño. Para el ciudadano cuyos datos fueron obtenidos, el resultado puede ser igualmente grave.
ANSES y Mi Argentina concentran también información de enorme valor. No corresponde afirmar que todos sus registros fueron sustraídos sin una comprobación forense. Sí corresponde preguntarse qué exposición acumulativa se genera cuando datos provenientes de distintas fuentes —públicas y privadas— pueden combinarse para construir perfiles completos de una persona.
La Agencia de Acceso a la Información Pública es la autoridad responsable de aplicar la Ley 25.326 y proteger los datos personales. Su sitio reúne la normativa vigente, los registros y los mecanismos de denuncia. AAIP — Protección de datos personales.
Sin embargo, la Argentina todavía necesita un régimen moderno de notificación de brechas que establezca con claridad cuándo debe informarse a la autoridad, cuándo debe avisarse a los afectados, qué contenido mínimo debe tener la comunicación y qué sanciones corresponden ante el ocultamiento.
El dato robado no vence
Una tarjeta puede bloquearse. Una contraseña puede cambiarse. Pero una fecha de nacimiento, un número de documento, una historia clínica o una relación familiar no se reemplazan fácilmente.
Los datos potencialmente expuestos en incidentes contra organismos públicos o empresas pueden incluir:
- Nombre y apellido.
- DNI y CUIL.
- Fecha de nacimiento.
- Domicilio.
- Teléfono y correo electrónico.
- Fotografía.
- Información biométrica.
- Datos médicos.
- Prestaciones recibidas.
- Información previsional y laboral.
- Documentos digitalizados.
- Relaciones familiares.
- Firmas y credenciales de acceso.
Esa información puede permanecer durante años en mercados clandestinos y reutilizarse para suplantación de identidad, phishing dirigido, apertura fraudulenta de cuentas, extorsión o engaños especialmente diseñados.
Cuando distintas bases se combinan, el riesgo crece. Un delincuente que conoce el nombre, la obra social, el banco, el domicilio y un trámite reciente puede construir una comunicación mucho más creíble que un mensaje masivo tradicional.
El robo de información pública no es solamente una falla informática. Es una pérdida potencial de soberanía sobre la identidad digital de los ciudadanos.
La infraestructura crítica ya es digital
Electricidad, gas, combustibles, agua, telecomunicaciones, salud, finanzas, transporte, satélites y servicios digitales del Estado integran la infraestructura crítica de la Argentina.
Su vulnerabilidad no se limita a los servidores corporativos. Una central eléctrica puede contar con una excelente seguridad física y depender, al mismo tiempo, de un acceso remoto mal administrado. Una planta industrial puede poseer maquinaria de millones de dólares controlada por sistemas que fueron diseñados décadas antes de la actual expansión del cibercrimen.
La convergencia entre tecnología informática —IT— y tecnología operacional —OT— multiplica la eficiencia, pero también permite que un incidente administrativo alcance la operación física.
Los antecedentes internacionales son contundentes.
Los ataques de 2015 y 2016 contra el sistema eléctrico de Ucrania produjeron interrupciones reales. Stuxnet demostró que un programa informático podía alterar maquinaria industrial. NotPetya, en 2017, comenzó en Ucrania y provocó daños globales en logística, transporte, industria y salud.
En 2021, Colonial Pipeline interrumpió preventivamente sus operaciones después de un ataque de ransomware. El Departamento de Justicia de Estados Unidos documentó el pago y la recuperación parcial del rescate. Departamento de Justicia de Estados Unidos.
En 2022, el ataque contra la red satelital KA-SAT de Viasat coincidió con el inicio de la invasión rusa a Ucrania y afectó comunicaciones en varios países europeos. La Unión Europea atribuyó públicamente la operación a Rusia. Consejo de la Unión Europea.
Estos casos demuestran que el atacante puede buscar dinero, espionaje, sabotaje, preparación del campo de batalla o una combinación de todos ellos.
¿Quién protege las infraestructuras argentinas?
No existe un único guardián.
La responsabilidad primaria corresponde al propietario u operador. El directorio, la gerencia general, el CISO (Director de Seguridad de la Información), las áreas de tecnología, ingeniería, operaciones, legales, seguridad física y continuidad deben identificar los activos críticos y asumir el riesgo.
El Estado debe establecer reglas, coordinar inteligencia, asistir frente a incidentes de escala nacional, investigar delitos y proteger los intereses estratégicos.
La Segunda Estrategia Nacional de Ciberseguridad, aprobada en 2023, incorporó la protección de infraestructuras críticas entre sus objetivos. Estrategia Nacional de Ciberseguridad. La posterior reorganización del Sistema de Inteligencia Nacional asignó competencias relacionadas con cibercrimen e infraestructuras críticas a la Agencia Federal de Ciberseguridad. DNU 941/2025.
También intervienen CERT.ar, las fuerzas federales, el Ministerio Público Fiscal y reguladores como BCRA, ENRE, ENARGAS, ENACOM y ARN, entre otros.
Pero el esquema continúa distribuido y presenta niveles diferentes de madurez entre sectores. La defensa efectiva depende de que todos conozcan sus responsabilidades y de que exista coordinación antes del ataque, no solamente cuando la crisis ya comenzó.
Una certificación no es un escudo mágico
La norma internacional más conocida es ISO/IEC 27001:2022, que establece los requisitos para un Sistema de Gestión de Seguridad de la Información. Su certificación demuestra la existencia de un proceso de administración de riesgos, controles, auditoría y mejora continua. ISO/IEC 27001.
Para el sector energético resulta relevante ISO/IEC 27019. La continuidad puede estructurarse mediante ISO 22301. Para los sistemas industriales, la familia fundamental es ISA/IEC 62443.
Una infraestructura crítica madura debería combinar estas normas con marcos como NIST Cybersecurity Framework y guías técnicas sectoriales.
Pero la certificación no garantiza invulnerabilidad. Además, ISO no certifica directamente a las empresas: los certificados son emitidos por organismos independientes y poseen un alcance determinado. Pueden abarcar una sede, un proceso o un servicio y no a toda la compañía. ISO — Certification.
La pregunta correcta no es «¿la empresa tiene ISO?», sino: ¿Qué parte de la organización está certificada, hasta cuándo, por quién y con qué evidencia de eficacia operacional?
Comprar tecnología no equivale a comprar seguridad
Firewalls, sensores, plataformas de monitoreo, inteligencia artificial y sistemas de detección son indispensables. Pero su valor depende de las personas que los configuran, interpretan y operan.
Una empresa puede adquirir equipamiento de clase mundial y continuar vulnerable si desconoce sus activos, mantiene accesos remotos sin control, no segmenta IT y OT, carece de personal entrenado o nunca ensayó una recuperación completa.
La ciberseguridad requiere hardware y software, pero también especialistas, auditores técnicos, ingenieros industriales, analistas de amenazas, entrenadores y equipos de respuesta disponibles durante las primeras horas de una crisis.
La diferencia entre una organización segura y otra solamente equipada aparece cuando comienza el ataque.
El silencio también es una vulnerabilidad
Cuando un incidente no se comunica adecuadamente:
- Los ciudadanos no saben qué datos deben proteger.
- Otras organizaciones no conocen los indicadores del ataque.
- Los proveedores no revisan vulnerabilidades compartidas.
- Los reguladores no pueden medir el riesgo acumulado.
- Los directorios continúan subestimando el problema.
- Los delincuentes reutilizan técnicas que ya demostraron ser exitosas.
La Argentina necesita un sistema obligatorio y protegido de notificación para operadores esenciales. Los informes técnicos pueden mantenerse reservados, pero deberían publicarse estadísticas agregadas sobre sectores afectados, modalidades, duración, datos comprometidos y consecuencias económicas.
No es necesario revelar la arquitectura de un banco o una central eléctrica. Sí es imprescindible saber cuántas organizaciones fueron atacadas, cuánto demoraron en recuperarse y qué fallas aparecen repetidamente.
Informar un incidente no debería equivaler a confesar incompetencia. Ocultarlo, minimizarlo o no investigar su alcance sí debería considerarse una grave falla de gobierno corporativo.
El cascabel que falta
Ponerle el cascabel al gato no dependerá de una sola ley, un organismo, una plataforma tecnológica ni una certificación ISO.
Exige un sistema nacional de responsabilidad compartida:
- El Estado debe definir los activos críticos y las obligaciones mínimas.
- Los reguladores deben fiscalizar y consolidar información.
- Los directorios deben asumir el riesgo digital como una responsabilidad propia.
- Los CISOs necesitan independencia, presupuesto y acceso directo a la conducción.
- Las empresas especializadas deben aportar tecnología, conocimiento y respuesta.
- Los proveedores deben responder por la seguridad de sus productos y accesos.
- Los ciudadanos deben ser informados cuando sus datos puedan encontrarse comprometidos.
- Las organizaciones deben probar periódicamente su capacidad de continuar y recuperarse.
La Argentina ya no puede limitarse a atajar penales después de cada ataque. Necesita conocer sus activos, anticipar amenazas, profesionalizar sus defensas y aprender de cada incidente. Porque el gato del cibercrimen ya está dentro de la casa. Se mueve en silencio, estudia las redes y, en ocasiones, conoce sus debilidades mejor que quienes deberían protegerlas.
La pregunta final no es solamente cuántas organizaciones fueron atacadas. Es mucho más perturbadora: ¿Cuántas creen estar a salvo porque todavía no descubrieron al intruso?